Як налаштувати централізоване керування антивірусом.
У невеликому офісі встановити антивірус на кожен комп’ютер – лише перший крок до захисту.
Коли в компанії працює 10, 20 або 50 робочих станцій, виникає інша проблема: як контролювати стан усіх пристроїв одночасно?
Чи оновлений антивірус?
Чи працює захист у реальному часі?
Чи немає на комп’ютері шкідливого ПЗ?
Чи всі співробітники використовують актуальні політики безпеки?
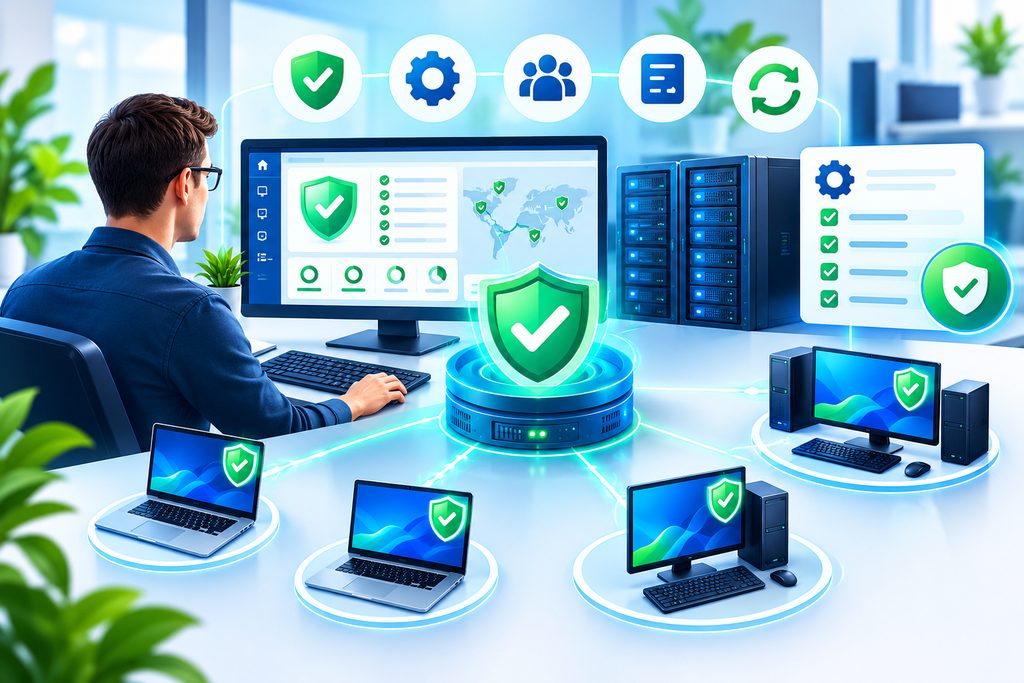
Саме для цього використовується централізоване керування антивірусом – єдина система, через яку IT-фахівець може контролювати захист робочих станцій і серверів.
Що таке централізоване керування антивірусом?
Замість окремого налаштування кожного комп’ютера використовується центральна консоль адміністрування.
Через неї можна:
– бачити всі підключені пристрої;
– контролювати стан захисту;
– централізовано застосовувати політики;
– керувати оновленнями;
– отримувати сповіщення про загрози;
– переглядати журнали подій;
– запускати перевірки;
– контролювати відповідність налаштувань – корпоративним вимогам.
Це перетворює антивірус із окремої програми на керовану систему захисту всієї IT-інфраструктури.
1. Проведіть аудит IT-інфраструктури.
Перед впровадженням централізованого керування потрібно зрозуміти, що саме необхідно захищати.
Варто скласти перелік:
– робочих ПК;
– ноутбуків;
– серверів;
– віддалених пристроїв;
– операційних систем;
– критичних програм;
– мережевих сегментів.
Особливу увагу слід приділити пристроям, які можуть працювати поза офісом.
Неможливо ефективно керувати тим, що не враховано в системі.
2. Виберіть платформу централізованого керування.
Більшість корпоративних антивірусних та EDR-рішень мають власні консолі адміністрування.
Під час вибору важливо оцінити:
– підтримку необхідних операційних систем;
– кількість пристроїв;
– можливості централізованих політик;
– звіти та журнали;
– систему сповіщень;
– контроль оновлень;
– інтеграцію з корпоративною інфраструктурою;
– можливість віддаленого адміністрування.
Для малого бізнесу особливо важливо не переплачувати за функції, які компанія не використовуватиме.
3. Встановіть агент захисту на пристрої.
Для централізованого керування на робочих станціях та серверах зазвичай встановлюється спеціальний агент.
Він забезпечує зв’язок між пристроєм та центральною консоллю.
Після підключення адміністратор може бачити:
– стан захисту;
– актуальність оновлень;
– виявлені загрози;
– події безпеки;
– стан конкретного комп’ютера.
Важливо переконатися, що всі пристрої справді підключилися до системи.
4. Створіть єдині політики безпеки.
Одна з головних переваг централізованого керування – можливість не налаштовувати кожен ПК вручну.
Адміністратор може створити базові політики, наприклад:
– захист у реальному часі;
– автоматичне оновлення;
– регулярне сканування;
– контроль підозрілих файлів;
– захист від ransomware;
– перевірку зовнішніх носіїв;
– блокування небезпечних дій;
– правила для веб-захисту та пошти – якщо їх підтримує конкретне рішення.
Політики можна адаптувати для різних груп пристроїв.
Наприклад, сервери, бухгалтерські ПК та звичайні робочі станції можуть мати різні вимоги до захисту.
5. Організуйте групи пристроїв.
Для зручного адміністрування всі комп’ютери доцільно розподілити за групами.
Наприклад:
– бухгалтерія;
– керівництво;
– менеджери;
– віддалені працівники;
– сервери;
– тестові пристрої.
Це дозволяє застосовувати різні політики там, де це необхідно.
При цьому важливо не створювати надмірно складну структуру. Для невеликої компанії кілька логічних груп часто достатньо.
6. Налаштуйте автоматичні оновлення.
Антивірус без актуальних баз і компонентів захисту втрачає частину своєї ефективності.
Централізована система дозволяє контролювати:
– оновлення антивірусних баз;
– версії програмних компонентів;
– статус пристроїв;
– помилки оновлення.
Якщо якийсь комп’ютер давно не оновлювався, адміністратор може отримати відповідне повідомлення та перевірити причину.
7. Налаштуйте сповіщення.
IT-фахівцю не потрібно постійно вручну перевіряти кожен комп’ютер.
Система може повідомляти про важливі події:
– виявлення шкідливого програмного забезпечення;
– відключення захисту;
– проблеми з оновленням;
– підозрілу активність;
– критичні помилки агента;
– пристрій, який тривалий час не виходить на зв’язок.
Правильно налаштовані сповіщення допомагають швидше реагувати на інциденти.
8. Визначте права адміністраторів.
Центральна консоль сама є важливим елементом IT-інфраструктури.
Тому не варто надавати повні права всім користувачам.
Доцільно використовувати рольову модель доступу:
– адміністратор – повний контроль;
– IT-фахівець – необхідні операційні права;
– оператор – перегляд та обмежені дії.
Для адміністративних облікових записів бажано використовувати MFA, якщо така функція підтримується рішенням.
9. Контролюйте винятки.
Іноді корпоративна програма потребує виключення певного файлу, каталогу або процесу зі сканування.
Але безконтрольне створення винятків може послабити захист.
Тому кожне виключення бажано: перевірити → обґрунтувати → задокументувати → регулярно переглядати.
Не варто використовувати винятки як простий спосіб вирішення проблем із продуктивністю програм.
10. Регулярно аналізуйте звіти.
Централізоване керування має цінність не тільки під час зараження.
Звіти допомагають побачити:
– які пристрої мають проблеми;
– де захист відключений;
– які ПК не оновлюються;
– які загрози виявляються найчастіше;
– які пристрої потребують додаткової перевірки.
Для керівника це також можливість отримувати зрозумілу картину стану кіберзахисту компанії, а не покладатися лише на повідомлення окремих співробітників.
11. Не забувайте про сервери.
Сервери потребують особливо обережного налаштування.
Антивірусне рішення повинно бути сумісним із серверною операційною системою та критичними сервісами.
Перед впровадженням необхідно перевірити:
– сумісність;
– навантаження;
– необхідні виключення;
– політики сканування;
– оновлення;
– журнали та сповіщення.
Особливо важливо враховувати роль конкретного сервера. Файловий сервер, сервер баз даних та контролер домену можуть мати різні вимоги.
12. Типові помилки централізованого керування.
12.1. Встановити антивірус, але не підключити всі пристрої до консолі.
12.2. Однакові політики для всіх типів комп’ютерів без аналізу їхніх завдань.
12.3. Відключати захист через тимчасові проблеми з програмами.
12.4. Створювати надмірну кількість винятків.
12.5. Не контролювати оновлення.
12.6. Ігнорувати сповіщення системи.
12.7. Надавати адміністративні права всім користувачам.
12.8. Не перевіряти сервери окремо.
12.9. Вважати антивірус повною системою кіберзахисту.
13. Антивірус – лише один рівень захисту.
Навіть добре налаштований антивірус не замінює комплексну систему безпеки.
Для бізнесу важливо поєднувати: антивірус / EDR + контроль доступу + оновлення + firewall + резервне копіювання + сегментацію мережі + моніторинг + навчання співробітників.
Це особливо важливо для захисту від сучасних атак, де зловмисники можуть використовувати не лише шкідливі файли, а й викрадені облікові дані, уразливості та помилки користувачів.
14. Що отримує бізнес від централізованого керування?
Правильно організована система дозволяє:
– зменшити кількість ручної роботи IT-фахівців;
– бачити стан захисту всіх пристроїв;
– швидше реагувати на інциденти;
– контролювати виконання політик;
– централізовано керувати оновленнями;
– формувати звіти для керівництва;
– стандартизувати налаштування безпеки.
Для невеликої компанії це особливо актуально: один IT-фахівець або зовнішня IT-команда можуть контролювати захист десятків робочих місць без постійного ручного налаштування кожного ПК.
15. Як правильно впровадити централізоване керування?
Практичний алгоритм може виглядати так: аудит → вибір рішення → встановлення агентів → створення груп → налаштування політик → оновлення → сповіщення → контроль → регулярний аналіз.
Важливо впроваджувати систему поступово.
Спочатку можна підключити тестову групу комп’ютерів, перевірити роботу політик, переконатися у відсутності конфліктів із корпоративним програмним забезпеченням і лише після цього поширити налаштування на всю інфраструктуру.
Централізоване керування антивірусом – це не просто зручний спосіб встановити захист на багато комп’ютерів.
Це система контролю, стандартизації та оперативного реагування, яка допомагає бізнесу підтримувати однаковий рівень базового захисту на робочих станціях і серверах.
Для компанії з десятками пристроїв ручне налаштування кожного ПК швидко стає неефективним.
Централізоване керування дозволяє бачити всю картину безпеки з однієї точки та своєчасно реагувати на проблеми.
Професійне налаштування антивірусного захисту допомагає врахувати специфіку бізнесу, серверів, робочих станцій та корпоративного програмного забезпечення – без зайвого навантаження на IT-інфраструктуру.
Потрібно перевірити, наскільки захищені комп’ютери та сервери вашої компанії? Проведіть аудит IT-захисту та налаштуйте централізований контроль безпеки.