Чому резервна копія не дорівнює захисту.
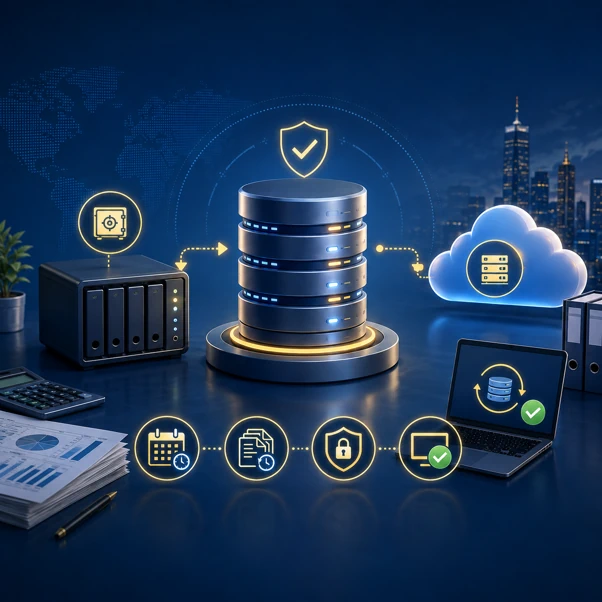
Резервне копіювання часто сприймають як головний засіб захисту даних.
У компанії налаштований backup, копії створюються автоматично – і виникає відчуття, що інформація вже надійно захищена.
Але це не зовсім так.
Резервна копія допомагає відновити дані після проблеми. Вона не запобігає самій проблемі.
Якщо в корпоративну мережу потрапить шкідливе програмне забезпечення, буде викрадено облікові дані або зловмисник отримає доступ до системи, сам факт наявності backup не означає, що атака не відбудеться.
Саме тому резервне копіювання – лише один із рівнів комплексного захисту бізнесу.
Що насправді дає резервна копія?
Backup створює можливість повернутися до попереднього стану даних після певної події.
Наприклад:
– випадкового видалення файлів;
– несправності обладнання;
– збою програмного забезпечення;
– пошкодження даних;
– шифрування частини інформації;
– інших інцидентів, залежно від сценарію та архітектури резервування.
Тобто основне завдання backup – відновлення.
А захист має значно ширше завдання – зменшити ймовірність інциденту та обмежити його наслідки.
1. Резервна копія не зупиняє вірус
Уявімо ситуацію: співробітник відкрив небезпечний файл → шкідливе ПЗ потрапило на комп’ютер → зараження поширилося мережею.
Backup при цьому може залишатися повністю справним.
Але він не зупиняє атаку.
Для запобігання та виявлення загроз використовуються інші механізми:
– антивірус;
– EDR;
– firewall;
– контроль доступу;
– оновлення програмного забезпечення;
– сегментація мережі;
– моніторинг.
Backup відповідає на питання «як відновитися?», а захист — «як не допустити або обмежити інцидент?».
2. Можна втратити доступ навіть при наявності backup
Кіберінцидент – це не завжди знищення даних.
Наприклад, компанія може зіткнутися з:
– компрометацією облікового запису;
– викраденням паролів;
– блокуванням доступу до систем;
– несанкціонованим використанням корпоративних ресурсів.
Резервна копія не вирішує проблему викраденого облікового запису.
Для цього потрібні:
– MFA;
– сильна автентифікація;
– контроль прав доступу;
– принцип найменших привілеїв;
– моніторинг підозрілої активності.
3. Backup може бути недоступним у потрібний момент.
Наявність копії ще не означає, що її можна використати.
Резервне сховище може:
– вийти з ладу;
– бути недоступним;
– містити пошкоджені дані;
– мати недостатній обсяг;
– бути неправильно налаштованим.
Особливо важливо враховувати захист самих резервних копій.
Якщо резервне сховище доступне з тієї самої інфраструктури та має надмірні права доступу, воно також може стати ціллю атаки.
4. Не кожна резервна копія придатна для відновлення.
Одна з небезпечних ілюзій: «Backup є, отже все можна відновити».
На практиці потрібно перевіряти:
– чи створюються копії без помилок;
– чи містять вони необхідні дані;
– за який момент часу можна відновитися;
– чи працюють резервні носії;
– чи можна відновити критичні системи;
– скільки часу займе відновлення.
Саме тому тестове відновлення є такою ж важливою частиною резервного копіювання, як і саме створення копій.
5. Резервне копіювання не захищає від усіх причин простою.
Навіть якщо всі дані успішно збережені, бізнес може тимчасово втратити працездатність через:
– відмову сервера;
– проблеми з мережею;
– збій електроживлення;
– несправність комутатора;
– проблеми з віртуалізацією;
– помилки конфігурації.
Backup допоможе відновити дані, але не обов’язково миттєво відновить робоче середовище.
Для критичних систем можуть знадобитися додаткові механізми:
– резервне обладнання;
– реплікація;
– відмовостійкі рішення;
– UPS;
– резервні мережеві компоненти;
– план аварійного відновлення.
6. Backup і Disaster Recovery – не одне й те саме.
Ці поняття часто плутають.
6.1. Backup. Створення копій даних для можливого подальшого відновлення.
6.2. Disaster Recovery. Організований процес відновлення IT-сервісів і бізнес-процесів після серйозного збою.
Наприклад, для компанії важливо не просто повернути файл.
Потрібно відновити: сервер → базу даних → програму → доступ користувачів → робочий процес.
Тому для критичного бізнесу backup і Disaster Recovery повинні розглядатися разом, але вони не є взаємозамінними поняттями.
7. Захист повинен працювати до, під час і після інциденту.
Комплексний підхід можна умовно поділити на три етапи.
7.1. До інциденту.
Зменшуємо ймовірність проблеми:
– оновлення;
– антивірус та EDR;
– firewall;
– MFA;
– контроль доступу;
– сегментація мережі;
– навчання співробітників.
7.2. Під час інциденту.
Потрібно швидко:
– виявити подію;
– ізолювати заражені пристрої;
– обмежити поширення;
– заблокувати скомпрометовані доступи;
– оцінити масштаб проблеми.
7.3. Після інциденту.
Необхідно:
– усунути причину;
– перевірити системи;
– відновити дані;
– відновити сервіси;
– проаналізувати інцидент;
– посилити захист.
Саме тут backup стає особливо важливим – як частина етапу відновлення.
8. Захищайте самі резервні копії.
Резервні копії повинні бути захищені від:
– випадкового видалення;
– несанкціонованого доступу;
– пошкодження;
– шкідливого програмного забезпечення;
– помилок користувачів.
Для критичних даних доцільно розглядати різні рівні резервування та ізоляції копій залежно від ризиків, бюджету та вимог бізнесу.
Важливий принцип: копія не повинна бути єдиною точкою відновлення, яка виходить з ладу разом з основною системою.
9. Один backup – теж недостатньо.
Уявімо: сервер → одна резервна копія → одне резервне сховище.
На папері все виглядає добре.
Але одна несправність або помилка може одночасно вплинути на основні та резервні дані.
Тому при проєктуванні backup необхідно думати не лише про кількість копій, а й про:
– місце їх зберігання;
– незалежність копій;
– періодичність;
– термін зберігання;
– контроль доступу;
– можливість відновлення.
10. Важливо розуміти RPO та RTO.
Для бізнесу недостатньо сказати: «Ми маємо резервні копії».
Потрібно знати:
– RPO – Recovery Point Objective.
Яку максимальну кількість даних компанія готова втратити за час між останньою придатною копією та інцидентом.
– RTO – Recovery Time Objective.
Скільки часу бізнес може допустимо залишатися без конкретного сервісу до його відновлення.
Ці параметри допомагають визначити, якою має бути система резервування та відновлення.
11. Типові помилки бізнесу.
11.1. Вважати backup повноцінним кіберзахистом.
11.2. Створювати копії, але ніколи не перевіряти відновлення.
11.3. Зберігати всі копії в одному місці.
11.4. Надати резервному сховищу надмірні права доступу.
11.5. Не контролювати помилки резервного копіювання.
11.6. Не визначити, які дані є критичними.
11.7. Не знати RPO та RTO для важливих систем.
11.8. Не мати плану аварійного відновлення.
11.9. Не перевіряти, чи відповідає поточний backup реальним потребам бізнесу.
12. Як побудувати правильну систему захисту?
Для більшості компаній варто розглядати захист як багаторівневу систему:
Користувачі
↓
Контроль доступу та MFA
↓
Захист робочих станцій
↓
Firewall і сегментація
↓
Захист серверів
↓
Моніторинг
↓
Резервне копіювання
↓
Тестування відновлення
↓
Disaster Recovery.
Жоден окремий рівень не гарантує повної безпеки.
Сила системи – у тому, що різні механізми доповнюють один одного.
13. Що отримує бізнес від комплексного підходу?
Правильно організований захист допомагає:
– зменшити ймовірність інцидентів;
– швидше виявляти проблеми;
– обмежувати поширення загроз;
– зберігати критичні дані;
– швидше відновлювати роботу;
– планувати IT-витрати;
– зменшувати ризик тривалих простоїв.
При цьому не обов’язково одразу впроваджувати десятки дорогих рішень.
Для малого та середнього бізнесу набагато важливіше визначити ключові ризики та правильно розставити пріоритети.
Резервна копія – це страховка для даних, але не повноцінна система кіберзахисту.
Вона допомагає відновитися після проблеми, але не запобігає фішингу, не блокує шкідливе програмне забезпечення, не захищає облікові записи та не замінює план аварійного відновлення.
Надійний захист бізнесу будується з кількох рівнів:
– профілактика;
– контроль доступу;
– захист пристроїв;
– захист мережі;
– моніторинг;
– резервне копіювання;
– тестування відновлення;
– план реагування та Disaster Recovery.
Правильне питання для бізнесу – не «Чи є у нас backup?», а «Чи зможемо ми продовжити роботу, якщо завтра станеться серйозний IT-інцидент?»
Саме відповідь на це питання показує реальний рівень готовності компанії до втрати даних, збою або кіберінциденту.
Професійний аудит IT-інфраструктури дозволяє перевірити не лише наявність резервних копій, а й їхню надійність, захищеність, можливість відновлення та відповідність реальним потребам бізнесу.