Інтелектуальний контроль успішності резервного копіювання: як переконатися, що дані справді захищені.
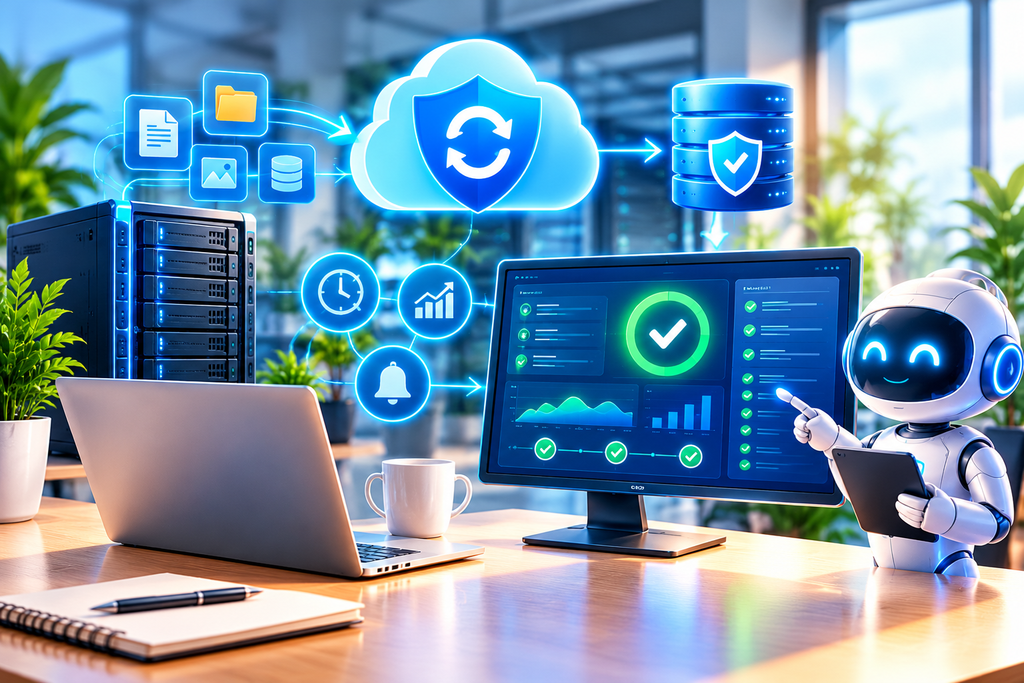
Резервне копіювання налаштоване. Завдання виконуються за графіком. У звітах з’являються зелені позначки.
Чи означає це, що дані компанії гарантовано можна відновити після аварії?
Ні. Успішне завершення завдання резервного копіювання ще не доводить, що всі необхідні дані збережені та готові до відновлення.
Можуть залишатися непоміченими окремі помилки, неповне охоплення критичних систем, недостатній обсяг сховища або проблеми з цілісністю резервних копій.
Саме тому бізнесу потрібен не лише backup, а й інтелектуальний контроль його успішності — система автоматизованого моніторингу, аналізу показників, виявлення відхилень і своєчасного повідомлення відповідальних фахівців.
Такий підхід допомагає перейти від простого створення копій до постійного контролю готовності даних і систем до відновлення.
Що таке інтелектуальний контроль резервного копіювання?
Це комплекс автоматизованих механізмів, які відстежують не лише факт запуску резервного копіювання, а й якість його виконання.
Залежно від використовуваного рішення система може:
– перевіряти статус завдань;
– виявляти помилки та незавершені операції;
– порівнювати фактичну тривалість копіювання з типовою;
– контролювати вільне місце у сховищі;
– визначати пристрої та системи, для яких резервне копіювання не налаштоване;
– відстежувати незвичні зміни обсягу резервних даних;
– повідомляти про критичні події;
– підтримувати планове тестування відновлення.
Додаткові можливості аналітики або машинного навчання можуть допомагати знаходити нетипові закономірності. Але навіть без штучного інтелекту правильно налаштовані правила, метрики й сповіщення суттєво покращують контроль.
Microsoft, наприклад, рекомендує відстежувати статус і тривалість завдань резервного копіювання, частоту помилок та використання сховища. Microsoft Learn – рекомендації щодо моніторингу й відновлення.
1. Виявлення помилок до того, як вони стануть проблемою.
Одна з основних переваг автоматизованого контролю – можливість виявити проблему до моменту, коли дані знадобляться для відновлення.
Наприклад, резервне копіювання сервера щодня виконується за графіком. Але одного дня завдання завершується з помилкою через відсутність вільного місця.
Без належного моніторингу це може залишитися непоміченим.
Система контролю натомість фіксує помилку та надсилає повідомлення IT-фахівцю.
Це дозволяє своєчасно:
– перевірити сховище;
– усунути причину збою;
– повторно запустити копіювання;
– переконатися, що потрібні дані збережені.
Чим раніше виявлено помилку, тим більше часу залишається для її усунення до наступного інциденту.
2. Контроль не лише результату, а й повноти копіювання.
Статус «успішно» не завжди означає, що резервне копіювання охоплює всі критичні дані компанії.
Наприклад, після розширення інфраструктури з’явилася нова віртуальна машина або база даних, але до політики резервного копіювання її не додали.
Інші системи продовжують копіюватися без помилок, тому загальний стан може виглядати нормальним.
Інтелектуальний контроль допомагає виявляти такі прогалини шляхом зіставлення переліку важливих IT-ресурсів із налаштованим резервуванням.
У результаті компанія може перевіряти:
– чи захищені всі критичні сервери;
– чи охоплені потрібні бази даних;
– чи включені важливі файлові каталоги;
– чи не залишилися нові пристрої без резервування;
– чи відповідає конфігурація актуальній інфраструктурі.
Це особливо важливо для компаній, IT-середовище яких постійно змінюється.
3. Аналіз тривалості резервного копіювання.
Ще один важливий показник – час виконання завдань.
Якщо раніше резервна копія створювалася за 40 хвилин, а тепер процес регулярно триває кілька годин, це привід для перевірки.
Причинами можуть бути:
– збільшення обсягу даних;
– перевантаження мережі;
– проблеми зі сховищем;
– зміна характеру навантаження;
– помилки конфігурації;
– погіршення продуктивності обладнання.
Автоматизований аналіз історичних показників допомагає помічати такі зміни й ініціювати діагностику.
Важливо оцінювати не лише тривалість одного завдання, а й тенденцію: чи вкладається копіювання в заплановане вікно та чи не створює перешкод для роботи бізнес-систем.
4. Контроль стану резервного сховища.
Нестача місця може призвести до невдалих завдань, скорочення терміну зберігання копій або неможливості створити нову резервну копію.
Тому система моніторингу повинна враховувати:
– використаний і вільний простір;
– темпи зростання обсягу даних;
– термін зберігання резервних копій;
– стан сховища;
– помилки запису;
– незвичні зміни обсягу даних.
На основі цих показників можна завчасно прогнозувати потребу в додатковому просторі.
Це дозволяє планувати розширення сховища, а не вирішувати проблему вже після зупинки резервного копіювання.
5. Розумні сповіщення замість потоку повідомлень.
Якщо IT-фахівець отримує десятки сповіщень щодня, існує ризик, що критична подія загубиться серед другорядних повідомлень.
Тому важливо налаштувати пріоритети.
Наприклад:
5.1. Інформаційне повідомлення – резервне копіювання завершено успішно.
5.2. Попередження – тривалість завдання збільшилася або обсяг вільного місця зменшується.
5.3. Критичне сповіщення – резервне копіювання важливої системи завершилося помилкою, сховище недоступне або виявлено спробу видалення резервних даних.
Також потрібно визначити, хто отримуватиме повідомлення, як швидко необхідно реагувати та як контролюється усунення проблеми.
Сповіщення має не просто інформувати про подію, а допомагати розпочати конкретні дії.
6. Перевірка цілісності та можливості відновлення.
Найважливіше питання – чи можна використати резервну копію за призначенням.
Для цього необхідно поєднувати моніторинг із перевірками цілісності та регулярним тестуванням відновлення.
Залежно від технології можуть використовуватися:
– перевірка цілісності резервних даних;
– контрольні суми;
– тестове відновлення окремих файлів;
– відновлення баз даних у тестовому середовищі;
– перевірка запуску відновленої віртуальної машини;
– контроль працездатності критичних застосунків.
Важливо не обмежуватися перевіркою того, що файл або віртуальна машина відновилися. Потрібно також з’ясувати, чи працюють необхідні залежності й чи може бізнес-сервіс виконувати свої функції.
AWS Well-Architected рекомендує періодично відновлювати дані в окремому середовищі та перевіряти їх доступність, цілісність і відповідність цільовому часу відновлення. AWS – тестування відновлення резервних копій.
7. Захист самих резервних копій.
Резервні копії також можуть стати ціллю кібератаки.
Якщо зловмисник отримує доступ до резервного сховища, він може спробувати видалити або зашифрувати копії, щоб ускладнити відновлення.
Тому варто контролювати:
– спроби видалення резервних даних;
– зміну політик зберігання;
– відключення резервного копіювання;
– незвичні адміністративні дії;
– зміну прав доступу;
– стан ізольованих або незмінних копій, якщо вони використовуються.
Для критичних даних доцільно застосовувати ізольовані або офлайн-копії, шифрування та обмеження адміністративного доступу.
CISA рекомендує зберігати офлайн-резервні копії критичних даних у зашифрованому вигляді та регулярно перевіряти їх доступність і цілісність. CISA – Ransomware Guide.
8. Контроль RPO та RTO.
Для бізнесу важливо знати не лише, чи створюються резервні копії, а й чи відповідають вони потребам компанії.
8.1. RPO (Recovery Point Objective) – допустимий обсяг втрати даних, виражений через час між потрібним моментом відновлення та останньою придатною копією.
8.2. RTO (Recovery Time Objective) – цільовий час, за який необхідно відновити систему або сервіс.
Наприклад, для однієї системи може бути прийнятною втрата даних за останню добу, а для іншої потрібні значно частіші копії.
Інтелектуальний контроль допомагає відстежувати, чи створюються копії з потрібною частотою та чи підтверджено відновлення в межах встановленого RTO.
Це перетворює резервне копіювання з технічної операції на частину планування безперервності бізнесу.
9. Які показники варто контролювати?
Для більшості компаній доцільно починати з таких метрик.
9.1. Показник:
– статус завдань;
– тривалість операцій;
– повнота охоплення;
– вільний простір;
– вік останньої копії;
– результати тестового відновлення;
– події безпеки;
– відповідність RPO/RTO.
9.2. Що допомагає виявити:
– помилки та незавершене копіювання;
– зниження продуктивності або затримки;
– системи без налаштованого резервування;
– ризик переповнення сховища;
– відхилення від запланованої частоти;
– проблеми з реальною можливістю відновити дані;
– спроби видалення копій або зміни політик;
– готовність відновлюватися в межах цілей бізнесу.
Не всі показники доступні в кожному продукті. Їх набір потрібно адаптувати до технології резервування, критичності даних та можливостей IT-команди.
10. Типові помилки під час контролю резервного копіювання.
Найчастіше компанії стикаються з такими проблемами:
– контролюють лише повідомлення про завершення завдання;
– не аналізують тривалість і тенденції;
– не перевіряють, чи всі критичні системи захищені;
– не налаштовують сповіщення про критичні збої;
– не контролюють місткість сховища;
– рідко перевіряють відновлення;
– не захищають резервні дані від видалення;
– не визначають відповідальних за реагування.
У результаті резервне копіювання може формально працювати, але готовність до відновлення залишається неперевіреною.
11. Як упровадити інтелектуальний контроль?
Практичний алгоритм може виглядати так.
11.1. Інвентаризація. Визначте сервери, бази даних, файлові сховища та інші критичні ресурси.
11.2. Перевірка політик. Переконайтеся, що для кожної важливої системи налаштоване резервування з потрібною частотою та терміном зберігання.
11.3. Централізований моніторинг. Зберіть статуси завдань, показники тривалості, обсяги сховища та події безпеки в одному місці, якщо це підтримує обране рішення.
11.4. Пороги й сповіщення. Визначте критичні помилки, попередження та відповідальних за реагування.
11.5. Аналіз тенденцій. Відстежуйте відхилення від типового часу виконання, зростання обсягу даних і появу незахищених ресурсів.
11.6. Тестування відновлення. Регулярно перевіряйте, чи можна відновити необхідні дані, сервіси та системи.
11.7. Звітування. Формуйте зрозумілі звіти для IT-фахівців і керівництва – із проблемами, пріоритетами та статусом їх усунення.
12. Що отримує бізнес?
Правильно налаштований інтелектуальний контроль резервного копіювання допомагає:
– раніше виявляти помилки;
– зменшувати ризик непомітної втрати резервування;
– контролювати повноту копіювання;
– планувати ресурси сховища;
– скорочувати час між виявленням проблеми та реагуванням;
– підтверджувати готовність до відновлення;
– обґрунтовано планувати витрати на IT-інфраструктуру.
Особливо це важливо для компаній, де резервне копіювання охоплює багато робочих станцій, серверів, баз даних або хмарних сервісів.
Інтелектуальний контроль резервного копіювання – це значно більше, ніж зелений індикатор у звіті.
Це постійний контроль успішності завдань, повноти даних, стану сховища, сповіщень про загрози та фактичної можливості відновлення.
Надійний backup – це не просто копія, яка створилася. Це копія, яку можна знайти, перевірити й використати тоді, коли вона справді потрібна.
Професійне налаштування моніторингу допомагає перейти від реагування на аварії до завчасного виявлення проблем і зробити захист даних більш керованим.
Якщо ваша компанія використовує резервне копіювання, варто перевірити не лише те, чи завершуються завдання успішно, а й те, чи зможете ви відновити критичні дані та сервіси після реального інциденту.
Інші записи:
- Чи стане технічна підтримка повністю автоматизованою?
- Чому AI не замінить IT-фахівців: майбутнє IT-підтримки та бізнесу.
- Ознаки прихованих проблем в IT-інфраструктурі: що бізнес не повинен ігнорувати.
- Як організувати антивірусний захист у віддалених співробітників.
- Як уникнути простоїв через неправильний вибір системного блоку.