Як організувати антивірусний захист у віддалених співробітників.
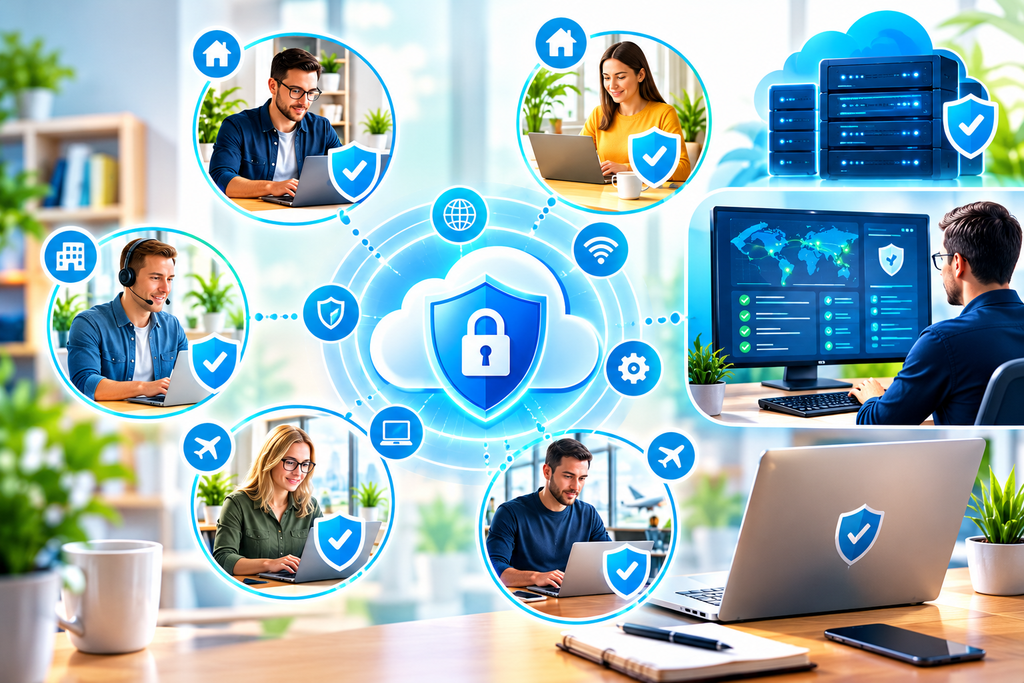
Віддалена робота стала звичною частиною бізнесу. Співробітники працюють удома, у відрядженнях, коворкінгах або з інших локацій, використовуючи корпоративні ноутбуки та підключаючись до внутрішніх ресурсів компанії.
Але разом із гнучкістю зростає і кількість ризиків.
Комп’ютер більше не перебуває постійно в офісній мережі. IT-фахівці не завжди можуть перевірити його стан безпосередньо, а проблеми з оновленнями, антивірусом або доступом можуть залишатися непоміченими.
Тому антивірусний захист віддалених співробітників повинен працювати не лише в офісі, а й незалежно від місця перебування користувача.
Для цього потрібен комплексний підхід: корпоративний endpoint-захист, централізоване керування, безпечний віддалений доступ і постійний контроль стану пристроїв.
1. Використовуйте корпоративний антивірус із централізованим керуванням.
Встановити антивірус на кожен ноутбук – це лише початок.
Компанії важливо розуміти, чи працює захист на кожному пристрої, чи актуальні оновлення та чи не виникають помилки.
Корпоративне рішення з централізованою консоллю дозволяє IT-фахівцям:
– контролювати стан захисту пристроїв;
– керувати політиками безпеки;
– відстежувати оновлення;
– отримувати сповіщення про загрози;
– аналізувати події безпеки;
– перевіряти проблемні пристрої;
– реагувати на інциденти.
Важливо, щоб рішення підтримувало використані в компанії операційні системи та дозволяло керувати пристроями, які регулярно працюють поза офісом.
2. Переконайтеся, що захист працює поза корпоративною мережею.
Віддалений ноутбук може тижнями не підключатися до офісної мережі.
Якщо антивірус залежить від недоступної внутрішньої інфраструктури, можуть виникати проблеми з отриманням оновлень або передаванням інформації про загрози.
Тому під час впровадження потрібно перевірити, чи може корпоративне рішення:
– оновлюватися через інтернет;
– застосовувати необхідні політики;
– повідомляти про виявлені загрози;
– передавати телеметрію та події безпеки;
– підтримувати віддалене адміністрування.
Ці можливості залежать від конкретного продукту та його конфігурації. Їх варто перевірити до масового розгортання.
3. Налаштуйте автоматичні оновлення.
Застаріла операційна система або антивірус можуть залишати відомі вразливості невиправленими.
Особливу увагу потрібно приділяти оновленням:
– операційної системи;
– антивірусного захисту;
– браузерів;
– офісних програм;
– інших програм, що використовуються для роботи.
Бажано налаштувати автоматичне встановлення оновлень там, де це можливо, та централізовано контролювати їхній статус.
Окремо слід перевіряти пристрої, які тривалий час не виходять на зв’язок із системою керування.
Національний центр кібербезпеки Великої Британії (NCSC) рекомендує організаціям контролювати актуальність програмного забезпечення та використовувати засоби керування пристроями для перевірки виконання політик оновлення. Джерело: NCSC
4. Використовуйте MFA для корпоративних облікових записів.
Навіть надійний антивірус не захистить компанію від усіх наслідків викрадення пароля.
Якщо зловмисник отримає доступ до корпоративної пошти, хмарного сховища або системи віддаленого доступу, він може спробувати скористатися цим доступом для подальших атак.
Саме тому варто впровадити багатофакторну автентифікацію (MFA), особливо для:
– корпоративної пошти;
– VPN або іншого віддаленого доступу;
– хмарних сервісів;
– адміністративних облікових записів;
– систем із конфіденційними даними.
За можливості доцільно використовувати стійкі до фішингу методи MFA, наприклад апаратні ключі безпеки або відповідні механізми автентифікації.
CISA рекомендує вимагати MFA для критичних сервісів, зокрема пошти, сховищ файлів, віддаленого та адміністративного доступу. Джерело: CISA
5. Обмежте права користувачів.
Віддалені співробітники не повинні автоматично отримувати повні адміністративні права на своїх комп’ютерах.
Що більше привілеїв має обліковий запис, то серйознішими можуть бути наслідки його компрометації.
Рекомендується:
– використовувати звичайні облікові записи для щоденної роботи;
– обмежувати встановлення неперевірених програм;
– окремо керувати адміністративними доступами;
– регулярно переглядати права користувачів;
– блокувати доступи після звільнення співробітника.
Такий підхід допомагає зменшити ризик несанкціонованих змін у системі та обмежити наслідки інциденту.
6. Захистіть віддалений доступ до корпоративних ресурсів.
Для доступу до внутрішніх систем може використовуватися VPN або інше рішення захищеного віддаленого доступу.
Але сам факт підключення через VPN не гарантує безпеки комп’ютера.
Доцільно перевіряти відповідність пристрою корпоративним вимогам: чи актуальна операційна система, чи працює endpoint-захист і чи не виявлено критичних проблем.
Залежно від інфраструктури компанії можна використовувати правила умовного доступу або модель Zero Trust, за якої доступ визначається не лише фактом підключення, а й ідентичністю користувача, станом пристрою та іншими критеріями.
7. Розгляньте EDR для кращого виявлення загроз.
Для компаній із підвищеними вимогами до безпеки звичайного антивіруса може бути недостатньо.
Рішення класу EDR (Endpoint Detection and Response) доповнюють базовий захист можливостями збору телеметрії, аналізу поведінки процесів, виявлення підозрілої активності та реагування на інциденти.
Це особливо актуально, коли співробітники працюють із різних мереж і IT-команда не може постійно контролювати пристрої безпосередньо.
Можливості EDR залежать від конкретного продукту, ліцензії та налаштувань. Важливо також визначити, хто буде аналізувати сповіщення та реагувати на них.
8. Встановіть правила для особистих пристроїв.
Не кожна компанія надає окремий ноутбук кожному співробітнику. Іноді для роботи використовуються особисті комп’ютери – модель BYOD (Bring Your Own Device).
У такому випадку потрібно заздалегідь визначити:
– які пристрої допускаються до корпоративних ресурсів;
– які вимоги висуваються до оновлень і захисту;
– чи дозволяється зберігати корпоративні файли локально;
– як захищається доступ до робочих облікових записів;
– що відбувається з корпоративними даними після припинення співпраці.
Якщо пристрій не відповідає мінімальним вимогам безпеки, доступ до критичних ресурсів варто обмежити або надати альтернативний спосіб роботи, наприклад через кероване віддалене середовище.
9. Підготуйте план реагування на інциденти.
Навіть за наявності антивіруса та інших засобів захисту ризик інциденту не зникає повністю.
Тому компанії потрібно заздалегідь визначити порядок дій, якщо ноутбук втрачено, виявлено шкідливе програмне забезпечення або скомпрометовано обліковий запис.
План має передбачати:
– повідомлення відповідального IT-фахівця;
– ізоляцію пристрою або обмеження доступу за потреби;
– блокування скомпрометованих облікових записів і відкликання сесій;
– перевірку масштабу інциденту;
– відновлення робочого середовища та необхідних даних;
– аналіз причини й усунення слабких місць.
Чіткий порядок дій допомагає не втрачати час на пошук рішень уже під час інциденту.
10. Не забувайте про резервне копіювання.
Антивірус може виявляти та блокувати багато загроз, але він не замінює резервне копіювання.
Якщо віддалений ноутбук виходить із ладу, дані видалено або файли пошкоджено, бізнес повинен мати можливість відновити важливу інформацію.
Для цього необхідно:
– визначити, які дані є критичними;
– налаштувати резервне копіювання відповідно до робочих процесів;
– контролювати результати копіювання;
– захищати резервні копії від несанкціонованого доступу;
– регулярно перевіряти відновлення.
Особливо важливо не покладатися лише на локальну копію, яка може бути втрачена разом із пристроєм.
11. Типові помилки під час захисту віддалених співробітників.
Найчастіше проблеми виникають, коли компанія:
– встановлює антивірус, але не контролює його стан;
– не перевіряє оновлення віддалених комп’ютерів;
– не вимагає MFA для важливих сервісів;
– надає користувачам зайві адміністративні права;
– допускає до корпоративних даних некеровані пристрої;
– ігнорує сповіщення системи захисту;
– не має зрозумілого плану реагування;
– не перевіряє резервні копії та процедури відновлення.
У результаті компанія може мати встановлені засоби захисту, але не мати достатнього контролю над усіма пристроями.
12. Практичний чек-лист для бізнесу.
Перед упровадженням або аудитом захисту віддалених працівників перевірте:
– усі робочі пристрої враховані в обліку;
– на них працює сумісний endpoint-захист;
– захист і його оновлення контролюються централізовано;
– операційні системи та програми отримують актуальні оновлення;
– для важливих облікових записів використовується MFA;
– адміністративні права обмежені;
– віддалений доступ налаштований відповідно до ризиків;
– є правила використання особистих пристроїв;
– налаштовано сповіщення та порядок реагування на інциденти;
– резервні копії захищені, а відновлення регулярно перевіряється.
Антивірусний захист віддалених співробітників – це не просто встановлення програми на ноутбуки.
Це керована система безпеки, яка працює незалежно від місця перебування користувача та допомагає IT-команді контролювати стан пристроїв, своєчасно виявляти загрози й обмежувати наслідки інцидентів.
Для малого та середнього бізнесу правильна організація захисту дозволяє зменшити ризики безпеки, спростити IT-підтримку та забезпечити безпечнішу роботу з корпоративними даними.
Надійний захист віддаленої команди починається з контролю кожного пристрою, правильного налаштування доступу та готовності реагувати на проблеми.
Професійний аудит IT-інфраструктури допоможе визначити, чи достатньо захищені віддалені співробітники, чи правильно налаштований централізований контроль і які заходи варто впровадити в першу чергу.
Інші записи:
- Чи стане технічна підтримка повністю автоматизованою?
- Чому AI не замінить IT-фахівців: майбутнє IT-підтримки та бізнесу.
- Ознаки прихованих проблем в IT-інфраструктурі: що бізнес не повинен ігнорувати.
- Інтелектуальний контроль успішності резервного копіювання: як переконатися, що дані справді захищені.
- Як уникнути простоїв через неправильний вибір системного блоку.